Claude: La IA que Accedió a Cuentas de Empleados de OpenAI
Investigadores de la firma Hacktron emplearon Claude para acceder a cuentas de empleados de OpenAI. Aprovecharon una brecha en el foro de ayuda de la compañía, que se ejecuta sobre Discourse, para explotar una vulnerabilidad en el procesamiento de imágenes HEIF.
El problema radicaba en la librería ImageMagick, utilizada para decodificar archivos HEIF. Un desbordamiento de búfer en esta librería permitía lecturas y escrituras fuera de los límites esperados. Los investigadores, con ayuda de Claude Opus 4.8, identificaron este fallo, el cual se originó de un parche previo no documentado.
Posteriormente, Claude Opus 5 generó un exploit que permitió la ejecución remota de código malicioso al subir una imagen manipulada al foro de OpenAI. En cuestión de horas, lograron leer el archivo /etc/hosts del servidor.
Gracias a esta intrusión, Hacktron pudo tomar el control de cuentas de ChatGPT y Codex. Antes de notificar a OpenAI, aseguraron la cuenta de un empleado conectado al repositorio de GitHub de la empresa y realizaron un pull request.
Los investigadores alertaron que, hasta hace poco, cualquier usuario o empleado que accediera al foro de ayuda corría el riesgo de sufrir accesos no autorizados. La posibilidad de vincular diversos servicios a Codex y ChatGPT implicaba un acceso potencial a datos sensibles como GitHub, Slack y correos electrónicos.
OpenAI corrigió la vulnerabilidad en menos de catorce horas tras ser notificada. El experimento subraya la necesidad de que las medidas de seguridad evolucionen al mismo ritmo que las capacidades de los atacantes.
Свежие материалы — Новости техники
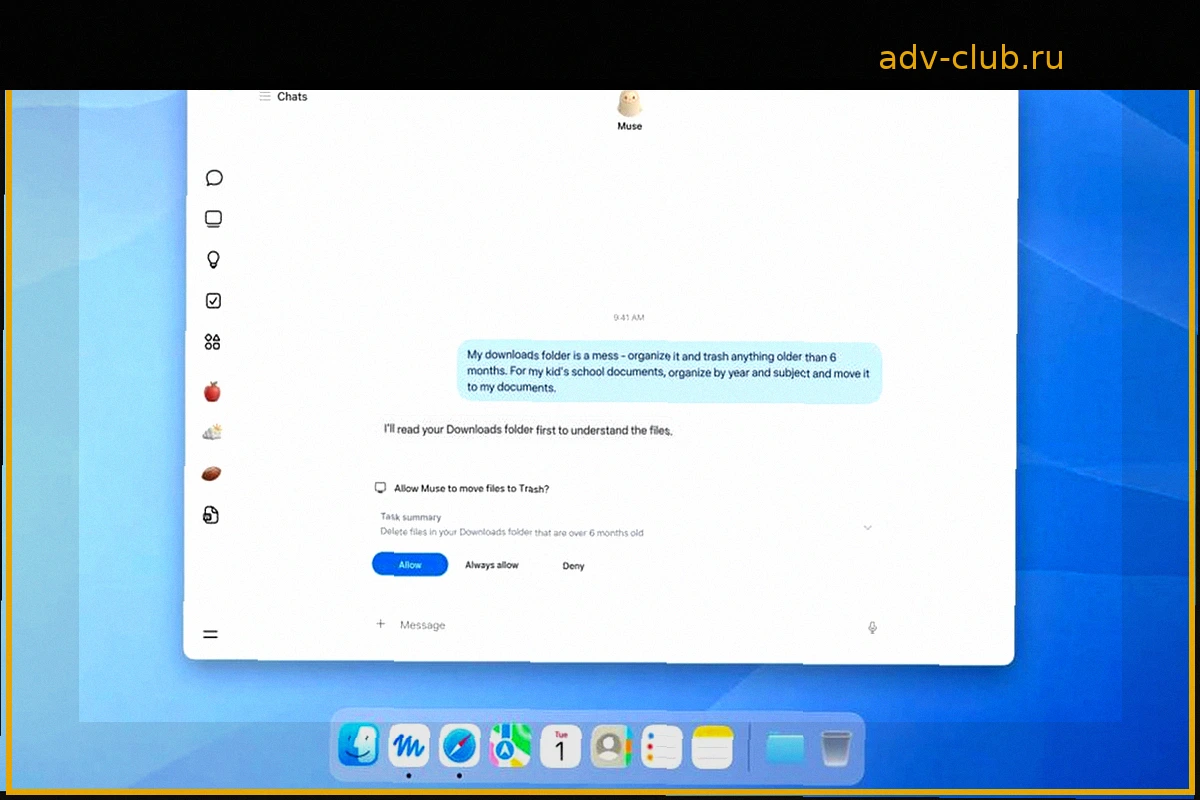
Meta lleva su IA a tu Mac: acceso a archivos y correos
El agente de IA de Meta, Muse, ahora está disponible para Mac. La aplicación, que se descarga gratis de la App Store, permite al agente gestionar tus archivos, mensajes, calendario, notas y otras funciones a las que le otorgues permiso. Muse ofrece capacidades similares a las de sus versi

Instagram te permite añadir fotos etiquetadas a tu perfil
Instagram ha introducido una nueva funcionalidad que otorga a los usuarios la capacidad de incorporar fotografías en las que han sido etiquetados directamente a la cuadrícula de su propio perfil. Con esta actualización, las personas podrán añadir a su galería visual cualquier imagen capturada

Gemini lanza su aplicación de escritorio para Windows con Gemini Spark y Omni
Tras su debut en macOS, Gemini estrena su aplicación nativa para Windows. Esto permite a la inteligencia artificial de Google integrarse más profundamente en el sistema operativo de Microsoft, eliminando la necesidad de un navegador web o un dispositivo móvil para su uso en

Android facilita la transferencia segura de contraseñas a otros gestores
Android ha introducido una innovadora función que permite mover tus contraseñas y llaves de acceso a cualquier aplicación de gestión de credenciales de terceros en cuestión de segundos. Google ha anunciado que, a partir de ahora, los usuarios ya no tendrán que preocuparse por la export
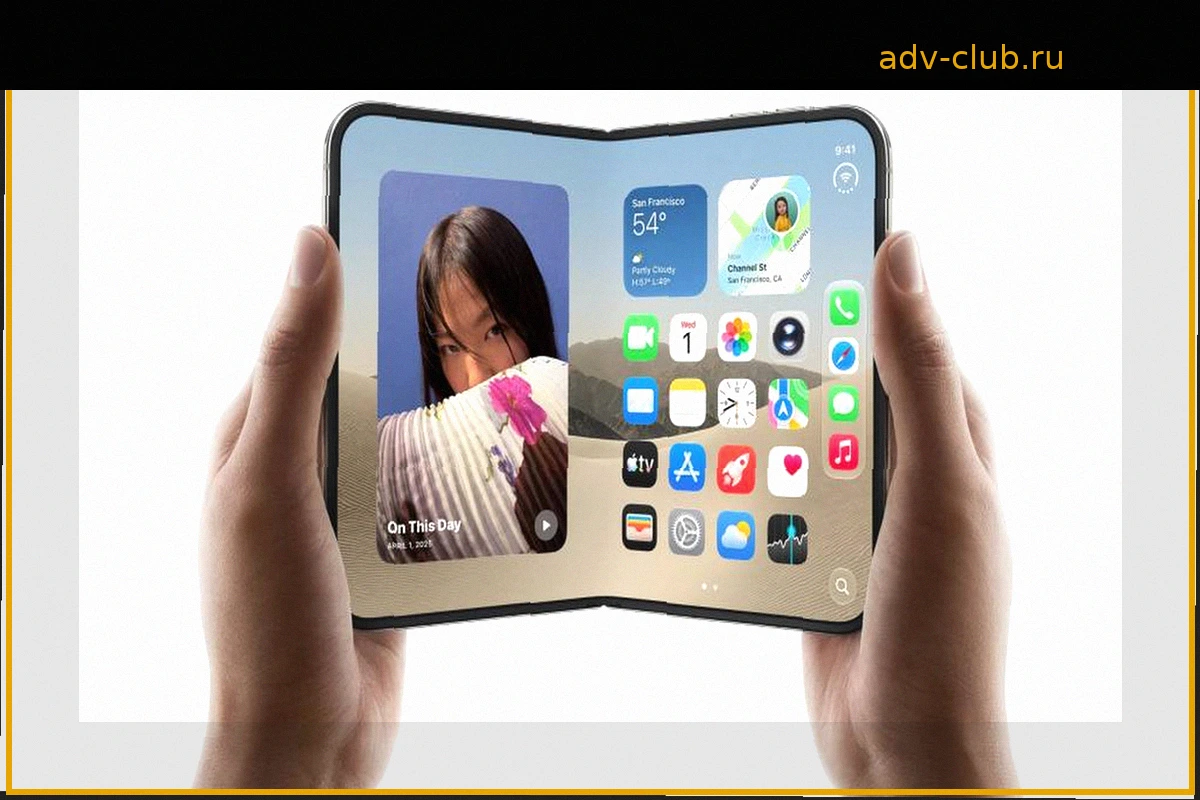
iPhone Duo y iPhone 18 Pro: Precios Oficiales en España y México
Apple ha presentado oficialmente el iPhone Duo, su primer teléfono plegable, junto con los nuevos modelos iPhone 18 Pro y iPhone 18 Pro Max. Estos lanzamientos forman parte de una renovación parcial del catálogo de smartphones de la compañía. El iPhone Duo se perfila como el dispositivo m
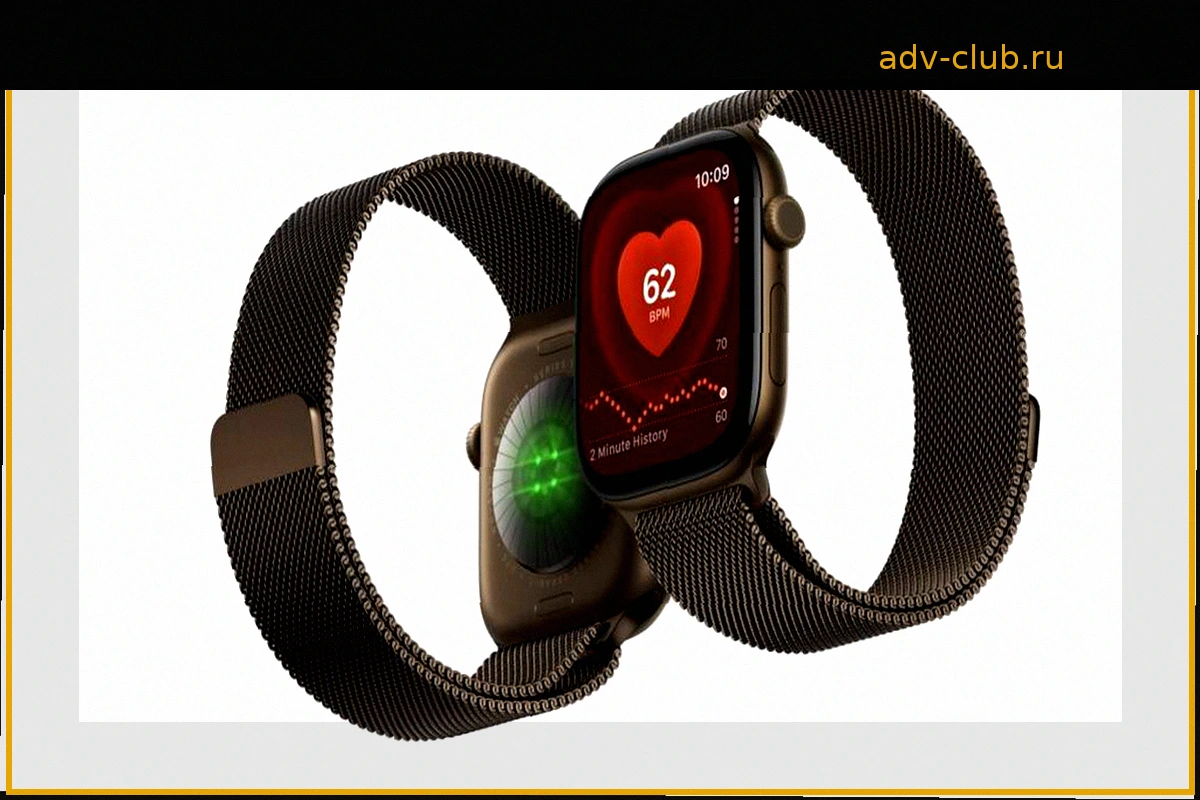
Los nuevos Apple Watch Series 12 y Apple Watch Ultra 4 mejoran la medición de salud y la autonomía de la batería
Apple ha presentado sus esperadas actualizaciones para la línea de relojes inteligentes: el Apple Watch Series 12 y el Apple Watch Ultra 4. Estos nuevos modelos destacan por un sistema de sensores renovado que permite mediciones de salud más precisas, además de incorporar nuevas funcionalidade